Ежедневно каждый из нас создает и передает колоссальный объем информации - личные сообщения, банковские платежи, рабочую документацию. Технологический прогресс подарил невероятное удобство и новые возможности, но одновременно породил риски, с которыми человечество раньше не сталкивалось: теперь наши данные и цифровые системы превратились в привлекательную цель для злоумышленников.
Сегодня подавляющий объем информации существует и обрабатывается именно в электронном формате. Мы ежедневно взаимодействуем с десятками сервисов и приложений: заказываем продукты и товары на дом, совершаем денежные переводы, записываемся на прием к врачу, проходим онлайн-обучение.
Любое действие в приложении или на устройстве оставляет цифровой след - и этот след представляет ценность, которую можно использовать как во благо, так и во вред. Чем больше устройств и сервисов хранят наши данные, тем шире становится поле для потенциальных атак, а значит, растет и число возможных точек уязвимости.
На этом фоне агентство «Кабар» вместе с экспертами отрасли разбирается, где проходит грань между информационной безопасностью и кибербезопасностью, как устроена защита данных на государственном, корпоративном и личном уровнях, и какие правила цифровой гигиены способны уберечь от миллионных убытков.
Информационная безопасность vs Кибербезопасность: в чем разница?
В повседневной речи эти термины часто используют как синонимы, однако в профессиональной среде между ними есть четкое разграничение.
Информационная безопасность (ИБ) - это глобальная концепция защиты сведений в любой форме: будь то электронный файл, бумажный архив в сейфе или конфиденциальный разговор в кабинете.
Вся система ИБ держится на трех базовых столпах:
Конфиденциальность - доступ к информации имеют строго те, кому он разрешён.
Целостность - данные защищены от искажения, подделки или случайного удаления.
Доступность - уполномоченные пользователи получают нужные сведения без сбоев и задержек именно тогда, когда они необходимы.
Кибербезопасность (КБ) - это ключевая составная часть ИБ, сфокусированная исключительно на цифровой среде: компьютерах, мобильных устройствах, программах, серверных сетях и интернете.
Если угрозы ИБ охватывают физический мир (например, кражу бумажных документов из офиса), то киберугрозы работают строго в цифровом поле. К ним относятся:
- Хищение персональных данных: кража паролей, номеров карт и паспортов;
- Вредоносное ПО: вирусы, программы-шпионы и трояны, блокирующие устройства;
- Фишинг: обманные рассылки и поддельные сайты, созданные для выманивания доступов;
- Взлом систем: несанкционированное проникновение в базы данных и веб-ресурсы организаций.
Главное отличие: информационная безопасность отвечает за сохранность любых сведений вообще, а кибербезопасность - за защиту цифрового пространства, через которое эти сведения сегодня чаще всего передаются.
Всплеск обмана в мессенджерах
Отдельной и наиболее острой угрозой сегодня стали мессенджеры WhatsApp и Telegram. По данным МВД КР и экспертов по кибербезопасности, в последнее время зафиксирован кратный рост киберпреступлений с использованием этих платформ. Мошенники сместили фокус с обычных звонков на популярные приложения, используя сразу несколько агрессивных сценариев:
- Перехват и угон аккаунтов: пользователям присылают ссылки (якобы для участия в голосовании, получения выплат, скидок или «проверки безопасности»), при переходе по которым злоумышленники моментально взламывают профиль и крадут текущую сессию.
- Звонки от лжесотрудников МВД, ГКНБ и банков: мошенники звонят напрямую через WhatsApp или Telegram, используя логотипы и официальные названия ведомств, пугают «задержанием», «подозрительными переводами» или «оформлением кредита» и требуют немедленно перевести деньги на «безопасные счета».
- Веерная рассылка от имени контактов: после угнанного аккаунта злоумышленники рассылают сообщения по всему списку друзей с просьбой срочно одолжить деньги на карту. Эксперты и правоохранительные органы подчеркивают: государственные структуры и коммерческие банки никогда не проводят финансовые операции и не решают процессуальные вопросы через мессенджеры. Любой подобный звонок или сообщение - верный признак атаки.
В связи с этим Кыргызстан активно меняет архитектуру защиты финансовой системы. По словам главного специалиста по кибербезопасности Национального банка КР Азамата Тиленбаева, регулятор переходит от локальных систем банков к масштабной централизованной платформе.
По его словам, новый Централизованный антифрод-центр объединит не только коммерческие банки и поднадзорные структуры, но также правоохранительные органы, операторов связи и криптопровайдеров.
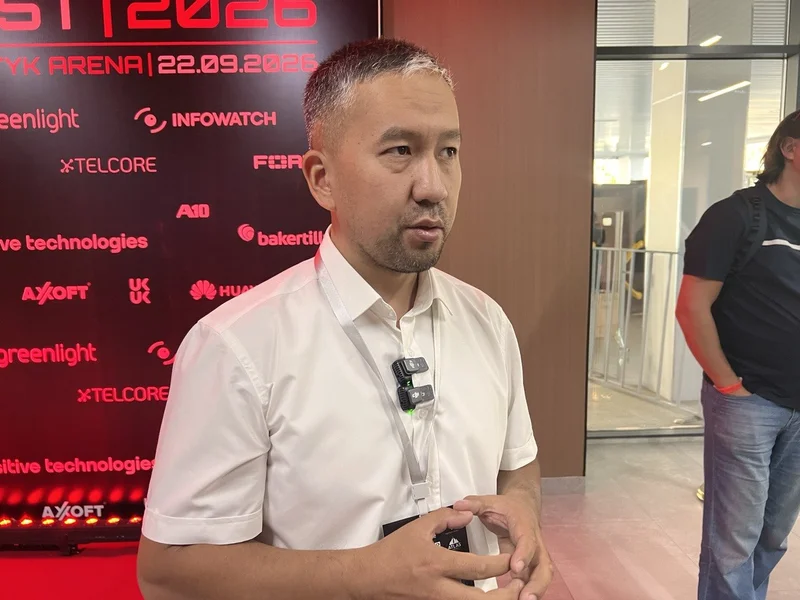
«Это все делается для простых граждан, чтобы защитить их денежные средства. Запуск центра обеспечит оперативный обмен данными и своевременную блокировку подозрительных операций. Когда от мошенников будут поступать звонки, у нас появится возможность блокировать их еще до совершения финансовых транзакций. За счет координированной работы банков, провайдеров, операторов связи и правоохранительных органов мы сможем пресекать попытки мошенничества на самых ранних стадиях», - подчеркнул Азамат Тиленбаев.
Сейчас Нацбанк разрабатывает техническое задание для запуска платформы, а также готовит поправки в законодательство о банках и банковской деятельности для регулирования вопросов обмена банковской тайной между участниками системы.
Угроза для молодежи: борьба с вовлечением в «дропперство»
Отдельным вектором работы регулятора стало пресечение использования граждан в качестве «дропперов» - подставных лиц, через карты которых мошенники обналичивают украденные деньги.
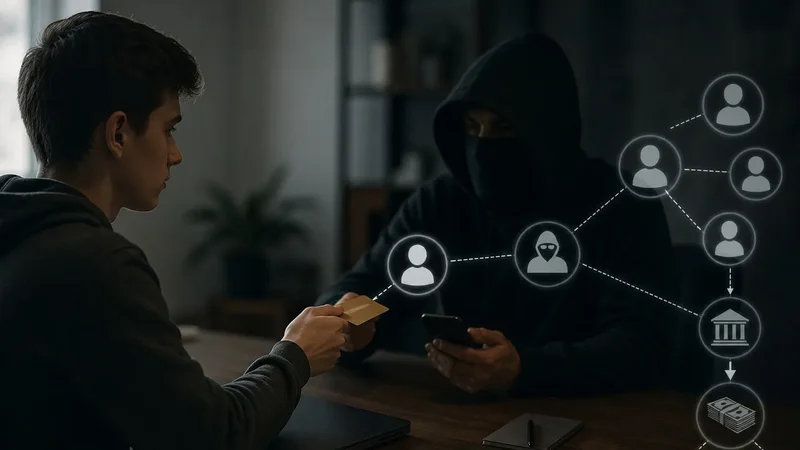
Как заявил на фестивале Cybernomad Fest-2026 руководитель отдела финансовой грамотности Национального банка КР Кубаныч Мусуралиев, основной группой риска в Кыргызстане является молодежь в возрасте до 25 лет. Для защиты школьников и студентов от втягивания в криминальные схемы Нацбанк принял комплекс мер:
- Ужесточение проверок и лимиты: коммерческим банкам рекомендовано усилить процедуры «Знай своего клиента» (KYC) для молодых людей, формировать профили рисков и внедрить лимиты на операции по новому карточным счетам.
- Профилактика и образование: регулятор направил предостерегающие материалы об уголовной ответственности за передачу карт третьим лицам во все образовательные учреждения страны, а также проводит масштабную разъяснительную работу по кибергигиене во всех регионах.
В Кыргызстане сотовые операторы ведут комплексную работу по противодействию финансовому и цифровому мошенничеству. Об этом в интервью агентству «Кабар» рассказал руководитель отдела кибербезопасности компании «Beeline Кыргызстан» Борис Кочерыжкин.
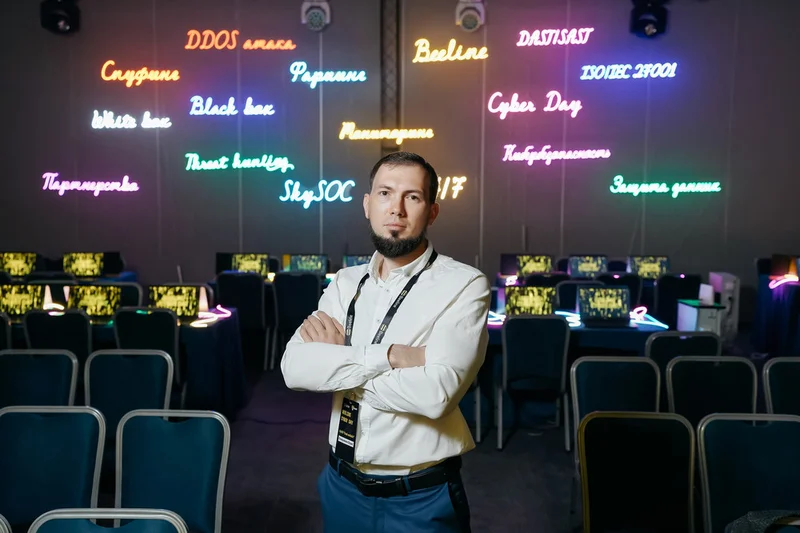
По его словам, защита строится сразу на нескольких уровнях - от обучения сотрудников и повышения цифровой грамотности абонентов до внедрения сложных технических решений на межоператорском уровне.
Одним из ключевых результатов совместной работы мобильных операторов стала блокировка звонков с подменой номеров, когда мошенники, находясь за границей, имитировали местные телефоны.
«Раньше злоумышленники часто использовали подмену номеров: звонок поступал из-за рубежа, а у абонента отображался как местный. Сегодня мы со всеми операторами договорились об оперативном обмене информацией. Если система видит, что звонок идет из-за границы с нашего номера, он автоматически блокируется. Операторами проделан огромный фронт работы, чтобы максимально снизить уровень мошенничества и защитить наших граждан», - сообщил Кочерыжкин.
Однако злоумышленники адаптируются и теперь используют схожие телефонные коды соседних стран (например, Узбекистана или Грузии), рассчитывая на невнимательность пользователей.
«Появились новые схемы: мошенники используют номера с кодами сопредельных государств, например, Грузии или Узбекистана. Для невнимательного человека набор цифр выглядит практически одинаково: тот же международный формат +99..., только вместо шестерки стоит другая цифра, например восьмерка. Не заметив разницы, абонент принимает звонок за местный вызов. О таких рисках мы также регулярно информируем наших пользователей», - подчеркивает эксперт.
Отдельное внимание специалист обратил на всплеск мошеннических атак в мессенджерах, когда через вредоносные ссылки злоумышленники перехватывают управление аккаунтом.
«Настоятельно рекомендую абсолютно всем включить двухфакторную аутентификацию в WhatsApp и Telegram. Даже если злоумышленники попытаются перехватить вашу сессию или восстановить доступ, им потребуется второй фактор, который знаете только вы. Без него они не смогут воспользоваться вашим аккаунтом. А вы спустя время спокойно восстановите к нему доступ, и все ваши данные останутся в безопасности», - советует представитель «Beeline Кыргызстан».
Базовые правила цифровой гигиены
Кибергигиена (цифровая гигиена) - это базовый набор правил, привычек и регулярных действий, которые помогают защитить свои персональные данные, деньги, устройства и аккаунты от киберугроз.
Как подчеркнул Борис Кочерыжкин, личная безопасность складывается из простых, но регулярных действий:
- Не используйте один пароль для разных сервисов. Одинаковый пароль на всех сайтах - главный риск полного взлома ваших данных.
- Используйте менеджеры паролей. Если трудно запоминать сложные комбинации, используйте специализированный софт (например, KeePass).
- Не храните пароли в обычных заметках. Категорически не рекомендуется записывать комбинации в стандартных текстовых файлах или блокноте смартфона.
- Настройте геопривязку и двухфакторный вход. В сервисах вроде Gmail можно ограничить входы по региону или привязать авторизацию к конкретному доверенному устройству.
- Планово меняйте пароли. В большинстве систем хранения можно настроить автоматические напоминания о регулярном обновлении учетных данных.
«Личная цифровая безопасность выстраивается из небольших, но критически важных шагов. На каждом используемом сервисе должен стоять второй фактор защиты. По возможности подключайте геопривязку или доступ только с конкретного смартфона. Да, это немного усложнит процесс входа, но зато создаст надежный барьер для злоумышленников», - резюмировал эксперт.
Человеческий фактор остается главной уязвимостью в кибербезопасности
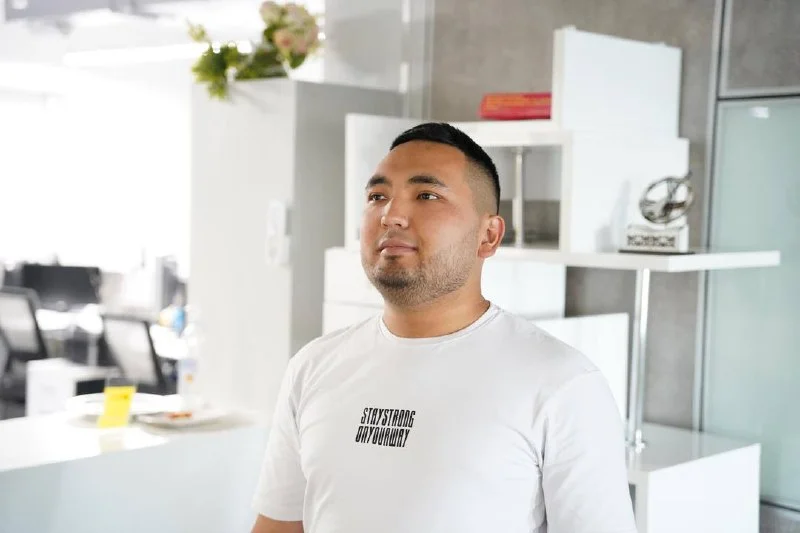
Как сообщил в интервью агентству «Кабар» эксперт в сфере кибербезопасности Дастанбек Мажитов, с 2022 года эксперты по кибербезопасности фиксируют постоянный рост утечек аккаунтов и персональных данных пользователей из Кыргызстана. Базы слитых паролей в Deep Web и Darknet пополняются ежедневно, и в абсолютном большинстве случаев причина не в гениальности хакеров, а в пренебрежении базовой цифровой гигиеной со стороны самих граждан.
В инженерной среде классическая модель взаимодействия открытых систем (OSI) состоит из семи уровней - от физического кабеля до прикладных программ. Однако специалисты по информационной безопасности давно выделяют еще один, неформальный, но самый критический уровень - восьмой (Human Level).
Именно на нем происходит большинство катастрофических взломов: хакеры все реже пытаются напрямую пробить шифрование и все чаще атакуют эмоции, привычки и невнимательность людей.
«Специалисты шутливо, но абсолютно серьезно добавляют к этой классической модели 8-й уровень - человеческий фактор. Подавляющее большинство инцидентов происходит не из-за технических сбоев в программном обеспечении, а из-за решений и ошибок людей. Даже если организация потратила миллионы долларов на защиту инфраструктуры, злоумышленники найдут лазейку через сотрудника», - поясняет эксперт.
Яркий примером того, как пренебрежение бдительностью приводит к катастрофическим последствиям стала атака на разработчика криптоигры Axie Infinity со стороны северокорейской хакерской группировки Lazarus.
«В результате успешной кибератаки компания потеряла 650 миллионов долларов США. И причиной стал именно человек - главный разработчик компании. Хакеры из Lazarus создали в LinkedIn фиктивную компанию, связались с ним и провели несколько этапов фальшивых собеседований. В итоге они прислали ему PDF-файл якобы с очень щедрым рабочим оффером, внутрь которого было вшито вредоносное ПО.
Разработчик открыл файл с рабочего компьютера, вредонос запустился, и рабочая станция была скомпрометирована. Злоумышленники получили доступ к сети. Если бы человек знал правила цифровой гигиены, он бы проверил компанию и не стал открывать подобный файл на рабочем устройстве. Злоумышленники всегда пытаются проэксплуатировать человека, потому что, когда в компании выстроена хорошая информационная безопасность, основные векторы атак закрыты, и остается последний - конечный пользователь», - резюмирует специалист.
ИИ - помощник или главный источник утечек данных?
Искусственный интеллект стал мощным инструментом для повышения продуктивности, но одновременно создал новые киберриски для корпоративного сектора. Главная проблема для компаний сегодня - неконтролируемая утечка чувствительных данных через внешние нейросети. О том, как соблюсти баланс между инновациями и безопасностью, агентству «Кабар» рассказал член правления ОАО «ФинансКредитБанк» Чынгыз Булатов.
«Касаемо ИИ - здесь два пути. Первый: ты полностью его закрываешь и не используешь вовсе. Что, разумеется, не есть хорошо, потому что ИИ - это инструмент, который объективно экономит наше время. Второй путь - использование специализированного программного обеспечения от вендоров. Такие системы позволяют гибко настроить контроль: задать правила, какую именно информацию сотрудникам отправлять в ИИ можно, а какую категорически запрещено», - объясняет специалист.
По словам эксперта, в корпоративном секторе действует жесткая регуляторика - законодательство о защите персональных данных, нормы регуляторов и международные стандарты (включая GDPR), поэтому компании несут прямую юридическую и финансовую ответственность за сохранность клиентских данных. В связи с этим сформирован строгий стоп-лист информации, которую категорически запрещено включать в запросы к публичным нейросетям.
- Персональные данные: ФИО, паспортные данные, номера телефонов и адреса клиентов или сотрудников;
- Банковская и коммерческая тайна: финансовые показатели, данные о транзакциях, счета, уникальные бизнес-процессы;
- Стратегические документы: бизнес-планы, маркетинговые стратегии, аналитические отчеты компании;
- Государственная тайна: для госсектора и ведомственных организаций.
«Если нужно просто задать нейросети обезличенный вопрос, например, "как решить такую-то задачу" или "как составить шаблон" - это делать можно. Но если речь идет о работе с реальными массивами данных, их нельзя передавать в открытом виде. Какое-то решение должно приниматься только коллегиально. Возможно, с использованием предварительного маскирования - когда ФИО, номера телефонов и цифры шифруются или скрываются до отправки запроса в ИИ», - отмечает эксперт.
В отличие от повседневной жизни, где частное лицо само распоряжается своими данными и несет за них персональную ответственность, бизнес работает в рамках жестких регуляторных рамок.
«Как частное лицо вы владеете своей жизнью сами: если вы доверяете ИИ, то можете отправлять туда все, что посчитаете нужным, на свой страх и риск. Но как коммерческая организация или банк мы не имеем права так поступать. Клиенты доверили свои данные нам, и мы несем за них полную ответственность перед законом и регуляторами. В корпоративном секторе есть четкий скоуп информации, которая ни при каких обстоятельствах не должна утекать во внешние сервисы», - резюмирует специалист.